OPC UA sürücüsü
OPC UA sunucusu olan PLC ve ağ geçitlerine güvenlik kipi, sertifika güveni ve kimlik doğrulamasıyla bağlanıp NodeId adresleriyle tag okumak ve yazmak.
Ne zaman kullanılır
OPC UA sürücüsü, bir OPC UA sunucusuna istemci olarak bağlanır. Sunucu bir PLC'nin içinde (ör. S7-1500'ün OPC UA sunucusu), bir ağ geçidinde ya da başka bir bilgisayarda olabilir. Tag adresi sunucudaki düğümün NodeId'sidir. Sürücü, Optimize blok erişimi açık Siemens veri bloklarına sembolik adla erişmenin yoludur ve imzalı / şifreli iletişim sunan tek sürücüdür.
Sürücü abonelik kullanmaz: her okuma döngüsünde tag'leri toplu Read isteğiyle okur (sunucunun tek istekte izin verdiği düğüm sayısına uyar; sunucu çok fazla bulursa istek yarıya bölünür). Yazma tek düğüme yapılır.
Sunucu tarafında ön koşullar
- OPC UA sunucusu çalışıyor olmalı. S7-1500'de sunucu CPU ayarlarından etkinleştirilir; bağlanacağınız adres
opc.tcp://<IP adresi>:<port>/<uç nokta yolu>biçimindedir (port genellikle4840, yol çoğu PLC'de boştur). - Sunucu, Live'ın seçtiğiniz Güvenlik ayarına uyan bir uç nokta sunmalıdır. Güvenli kipler yalnızca Basic256Sha256 ilkesiyle çalışır.
- Kimlik doğrulama için sunucuda anonim giriş ya da bir kullanıcı tanımlı olmalıdır.
- Düğümlerin NodeId'lerini bir OPC UA istemci aracıyla öğrenin; Studio'da sunucudan düğüm seçme (browse) yoktur, NodeId elle yazılır.
Bağlantı kurma
- Bağlantı ekleyin
Bağlantılar bölümünde Ekle, sürücü olarak OPC UA. Port
4840gelir. - Adresi yazın
Sunucunun IP adresini ya da bilgisayar adını yazın.
opc.tcp://192.168.0.5:4840/yolbiçiminde yapıştırırsanız adres, port ve Uç nokta yolu ayrı alanlara yerleşir. - Parametreleri ayarlayın
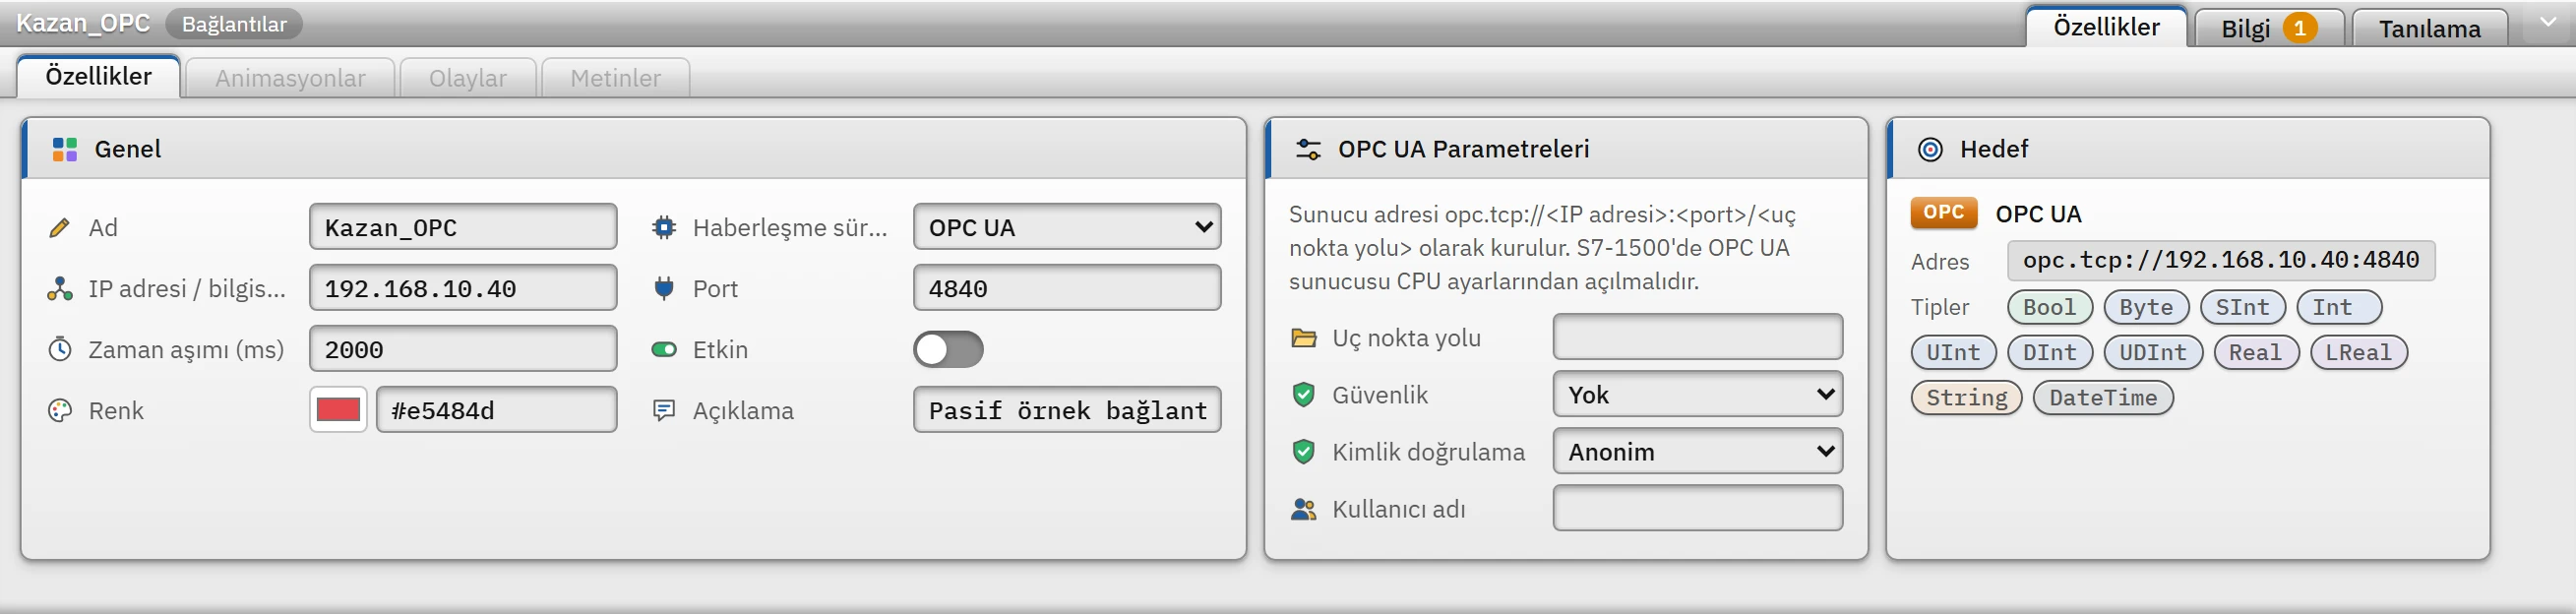
OPC UA bağlantısının parametre kartı: uç nokta yolu, güvenlik ve kimlik doğrulama; altta Hedef kartı tam adresi gösterir. Uç nokta yolu: sunucu adresinin porttan sonraki bölümü (çoğu PLC'de boş). Güvenlik: Yok, Basic256Sha256 — imzalı ya da Basic256Sha256 — imzalı ve şifreli. Kimlik doğrulama: Anonim ya da Kullanıcı adı ve şifre; ikincisinde Kullanıcı adı'nı girin.
- Şifreyi Live'da girin
Şifre proje dosyasına yazılmaz. Live açılınca sistem menüsünde Bağlantılar altındaki Şifre gir düğmesiyle girilir (Bağlantı güvenliği).
- Tag ekleyin
Tag'in adresine NodeId'yi yazın (Tag adresleri).
Güvenlik ve sertifika güveni
Güvenli kipte (imzalı ya da imzalı ve şifreli) Live bu bilgisayar için bir uygulama sertifikası oluşturur (RSA 2048, SHA-256, kendinden imzalı, yaklaşık 20 yıl geçerli) ve sunucunun sertifikasına şöyle güvenir:
- İlk görülende güven. Bir sunucuya (adres ve port) ilk güvenli bağlantıda sunucunun sertifikası kabul edilir ve
%LOCALAPPDATA%\FabyaVision\OpcUa\sunucular\<adres>_<port>.derdosyasına kaydedilir. Sonraki bağlantılarda yalnızca bu sertifika kabul edilir; sertifikanın süresi dolmuş ya da adı IP adresiyle uyuşmuyor olması engel değildir. - Sertifika değişirse bağlantı reddedilir. Sunucu başka bir sertifika sunarsa ileti, silinecek dosyanın yolunu verir. Sertifika bilerek yenilendiyse o dosyayı silin; sürücü ilk görülende güveni yeniden uygular.
- Elle güven.
%LOCALAPPDATA%\FabyaVision\OpcUa\pki\trustedklasörüne konan sertifikalara (ve onların imzaladıklarına) her zaman güvenilir. - Sunucunun Live'a güvenmesi. Birçok sunucu, tanımadığı istemciyi reddeder. Bu bilgisayarın sertifikası
%LOCALAPPDATA%\FabyaVision\OpcUa\pki\own\certsklasöründedir;.derdosyasını sunucunun güvenilen istemciler listesine ekleyin. - Güvenlik: Yok ve anonim girişte sertifika hiç denetlenmez. Yok ile kullanıcı adı / şifre kullanılırsa şifre sunucunun sertifikasıyla şifrelenerek gönderilir (sertifika yukarıdaki kurala göre denetlenir) ama kanalın geri kalanı şifresizdir.
Adres ve veri tipi notları
ns=3;s="DB_Motor"."Hiz": S7-1500'de bir veri bloğu değişkeni. Ad alanı numarasını (ns) sunucudan öğrenin; metin kimlik;ve=içerebilir,s='ten sonrasının tamamı kimliktir.- Ad alanı olmayan adres (
i=2258,s=Ad) ad alanı 0 sayılır.nsu=http://ornek/ua;s=Adad alanını numara yerine adresiyle verir; numara her oturumda sunucudan sorulur. WStringdesteklenmez; OPC UA metinleri zaten Unicode'dur,Stringkullanın. Dizi ve yapı düğümleri tek değerli tag olarak okunamaz.- Okunan değer tag tipine yuvarlanarak çevrilir; tipin aralığına sığmıyorsa tag hata alır (kırpılmaz). Yazarken değer, tag'in değil düğümün tipine çevrilir:
Intbir tag,Doublebir düğüme yazılabilir. - Sunucu
UTCtarih gönderirseDateTimetag'ine bu bilgisayarın yerel saatiyle yansır.
Sürücü başvurusu
OPC UA
Sunucu adresi opc.tcp://<IP adresi>:<port>/<uç nokta yolu> olarak kurulur. S7-1500'de OPC UA sunucusu CPU ayarlarından açılmalıdır.
- Sürücü kimliği
opcua(proje dosyasındaki ad)- Bağlantı
- IP adresi / bilgisayar adı ve port gerekir (varsayılan port
4840) - Veri tipleri
BoolByteSIntIntUIntDIntUDIntRealLRealStringDateTime
Bağlantı parametreleri
Bağlantı seçiliyken Denetçi penceresinde görünür.
| Parametre | Tür | Varsayılan | Açıklama |
|---|---|---|---|
| Uç nokta yolu | metin | — | Sunucu adresinin porttan sonraki bölümü; çoğu PLC'de boştur. |
| Güvenlik | seçim | Yok | Yok · Basic256Sha256 — imzalı · Basic256Sha256 — imzalı ve şifreli |
| Kimlik doğrulama | seçim | Anonim | Anonim · Kullanıcı adı ve şifre |
| Kullanıcı adı | metin | — | Şifre proje dosyasına yazılmaz; Live bilgisayarında girilir. |
Adres biçimleri
| Biçim | Anlamı |
|---|---|
ns=<ad alanı>;s=<metin> | Metin kimlikli düğüm (en yaygın) |
ns=<ad alanı>;i=<sayı> | Sayısal kimlikli düğüm |
ns=<ad alanı>;g=<GUID> | GUID kimlikli düğüm |
nsu=<adres>;s=<metin> | Ad alanı numarası yerine adresiyle |
Örnek adresler
| Veri tipi | Örnekler |
|---|---|
| Diğer tipler | ns=3;s="DB_Motor"."Hiz" ns=2;s=Kanal1.Cihaz1.Tag1 ns=4;i=1001 |
Sık hatalar
Her satırın başındaki işaret, iletinin Live'da nerede görüneceğini söyler: [bağlantı] sistem menüsünün Bağlantılar bölümünde; [yazma] yazmayı yapan operatöre bildirim penceresinde; [Studio] Studio'daki adres hücresinde görünür. [tag] okuma sırasındaki tag hatasıdır: tag kalitesiz kalır, iletinin metni bu sürümde Live'da gösterilmez (Tag hataları); metni nedeni anlamak için okuyun.
| İleti | Neden ve çözüm |
|---|---|
[bağlantı] Sunucu "Basic256Sha256 — imzalı" güvenlik seçeneğini sunmuyor (sunduğu seçenekler: …). | Sunucuda bu güvenlik ilkesi kapalı. Bağlantının Güvenlik ayarını sunulana göre değiştirin ya da sunucuda seçeneği açın. |
[bağlantı] Sunucu anonim girişe izin vermiyor; … "Kullanıcı adı ve şifre" yapın. ve Sunucu bu güvenlik seçeneğinde kullanıcı adı ve şifreyle girişi kabul etmiyor; … "Anonim" yapın. | Kimlik doğrulama türü sunucudaki izinle uyuşmuyor. |
[bağlantı] Sunucu kullanıcı adını ya da şifreyi kabul etmedi (bu bağlantı için şifre girilmemiş) | Şifre Live'da girilmemiş ya da yanlış: sistem menüsünden Şifre gir. |
[bağlantı] Sunucu güvenli bağlantıyı reddetti: büyük olasılıkla bu bilgisayarın sertifikasına güvenmiyor. … | Live'ın sertifikasını sunucunun güvenilen istemciler listesine ekleyin (yukarıdaki klasör). |
[bağlantı] Sunucunun sertifikası değişmiş (kayıtlı parmak izi …); bağlantı reddedildi. … şu dosyayı silin: … | Sunucu sertifikası değişti. Bilerek yenilendiyse iletideki dosyayı silin. |
[bağlantı] Sunucu uç nokta adresini tanımadı; bağlantının "Uç nokta yolu" ayarını kontrol edin | Yol yanlış ya da gerekli olduğu halde boş. |
[bağlantı] Sunucunun oturum sınırı dolu: başka istemciler kapatılmalı … | Sunucu eşzamanlı oturum sayısını sınırlıyor. |
[tag] Düğüm sunucuda yok (NodeId bulunamadı) · Ad alanı sunucuda yok: … | NodeId ya da ad alanı yanlış. Bir OPC UA istemci aracıyla doğrulayın. |
[tag, yazma] Düğüm yazılamaz (salt okunur) · Bu kullanıcının düğüme erişim izni yok | Düğümün yazma erişimi yok; sunucuda düğüm özelliklerini ya da kullanıcı izinlerini düzeltin. |
[bağlantı] OPC UA sunucusu bağlantı isteğine yanıt vermedi (zaman aşımı). | Sunucu yanıt vermiyor; adres, port, güvenlik duvarı. |